


- 주문상품수량
- 개
- 예상적립금
P - 상품할인금
- 원
- 배송료
- 원
- 주문합계
- 원
네비게이션 실시간 인기 책
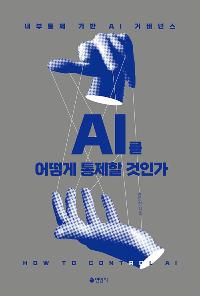
AI를 어떻게 통제할 것인가 내부통제 기반 AI 거버넌스
원제 : How to Control AI
- 반도헌 저
- 연암사
- 2026년 10월 15일
-
정가38,000원
-
판매가34,200원 [10% 할인]
-
결제 혜택무이자
카드할인/포인트결제 안내
제휴카드
반디앤루니스 롯데카드 결제금액 최대 25% 청구할인 (1만원 이상 결제건에 한해 월 2회, 건당 최대 1만원 할인) 반디앤루니스 우리V카드 결제금액 10% 청구할인 포인트결제
OK캐쉬백 포인트 최소 10원부터 전액 사용 or 1% 적립 현대카드 M포인트 결제금액의 최대 10% 사용 가능 신한카드 포인트 결제금액의 최대 10% 사용 가능(일부카드) 하나(구.외환) 포인트 보유 한도 내에서 100% 사용 가능 씨티카드 포인트 결제금액의 최대 50% 사용 가능 할인카드
NH농협 TAKE5카드 20% 청구할인(Edu Pack) 채움 플래티늄 멀티카드 20% 청구할인 모바일 Tmoney 신한카드 10% 청구할인 신한카드 Shopping 10% 청구할인 NH농협 체크카드 10% 청구할인 NH20 해봄 신용카드 10% 청구할인 씨티 클리어 카드 7% 청구할인 NH20 해봄 체크카드 5% 청구할인 NH농협 LADY다솜카드 5% 청구할인 신한카드 큐브 5% 청구할인 신한카드 큐브 PLATINUM# 5% 청구할인 
무이자 안내
-
적립금1,900원 적립 [5%P]
추가 적립금 안내
[2천원 추가 적립]
총 주문금액 5만원 이상 구매 시 2,000원 추가 적립
도서(eBook포함)만 구매 시 적립 대상에서 제외업채배송상품 포함(기프트, 업체배송 등) 5만원[멤버십 추가 적립]
슈퍼루니 : 3% 추가 적립
골드루니 : 2% 추가 적립
실버루니 : 1% 추가 적립
단, 국내도서, eBook만 구매 시 적립 불가
-
배송료무료배송
-
출고예정일
출고예정일 안내
※ 출고예정일은 도서 재고상황에 따라 변동될 수 있습니다.
2026년 10월 19일(월)※ 출고예정일은 도서 재고상황에 따라 변동될 수 있습니다.
당일배송 가능지역 검색
“도로명주소”를 쉽게 찾아보세요
1. 도로명으로 검색하기 (예, “직지길” or “직지길+322”)
2. 건물명으로 검색하기 (예, “반디앤루니스빌딩”)
3. 동(읍/면/리) 으로 검색 (예, “인사동” or “인사동+43”)
4. 도로명주소를 모르실 경우 도로명주소 안내시스템(http://www.juso.go.kr)에서 확인해주세요.
시/도
시/군/구
회원리뷰
ISBN: 9791155581377
612쪽
796g
152 x 225 (㎜)
지금 이책은
- 판매지수 : 0
이 분야의 베스트셀러
-
 비전공자를 위한 이해할 수 있는 IT 지식
최원영
15,120원
-
 컴퓨팅 사고 Level Up 소프트 파워 with 스크래치
김호다, 이지민, 정영철 외
20,700원
-
 모두를 위한 RPA 유아이패스 UiPath 입문 + 활용 [2판]
송순오
26,000원
이 책이 속한 분야
책 소개
이 책은
이제는 AI를 잘 활용하는 것만으로는 충분하지 않다. AI가 잘못된 판단을 하거나 예상하지 못한 행동을 할 때, 조직이 실제로 통제할 수 있어야 한다. 『AI를 어떻게 통제할 것인가』는 AI의 자율성을 활용하면서도 인간의 통제권을 확보하고, 혁신과 위험관리 사이의 균형을 설계하는 방법을 제시한다. AI 시대의 거버넌스를 선언에서 실행으로, 원칙에서 통제로 전환하기 위한 실질적인 지침서다.
출판사 리뷰
“우리는 AI를 어떻게 통제할 것인가?”
AI가 스스로 판단하고 행동하는 시대가 열리고 있다. 그렇다면 누가 AI에 권한을 부여하고 감독해야 하며, AI의 판단과 행동으로 발생한 결과에는 누가 책임져야 할까? 투명성·책임성·공정성·안전성이라는 원칙만으로 AI를 실제로 통제할 수 있을까?
기업 거버넌스, 리스크 관리, 내부감사 분야의 전문가이자 CIA, CCP, 경영지도사 등의 자격을 보유한 저자가 『기업 내부감사』와 『디지털 내부감사』에 이어 새로운 화두를 던진다. 생성형 AI 시대, 기업은 AI를 어떻게 통제하고 관리해야 하는가에 대한 통찰과 해법을 담은 신간 『AI를 어떻게 통제할 것인가』는 한국출판콘텐츠진흥원 제작지원 선정작으로 출간되었다.
생성형 AI와 AI 에이전트의 활용이 확대되면서 AI의 위험은 더 이상 모델 자체의 안전성만으로 판단하기 어려워지고 있다. AI가 실제 업무 환경에서 데이터, 접근 권한, API, 외부 시스템 등과 연결되어 실행되는 순간, 모델 단계에서는 드러나지 않았던 새로운 위험이 발생할 수 있기 때문이다.
이에 따라 기업과 조직에는 새로운 질문이 필요하다. AI에 어느 수준까지 권한을 부여할 것인가? AI가 수행할 수 있는 업무와 행동의 범위는 어떻게 설정할 것인가? 그리고 AI가 정해진 경계를 넘어 행동했을 때 이를 어떻게 발견하고 통제할 것인가?
『AI를 어떻게 통제할 것인가』는 이러한 질문에 대해 AI 거버넌스의 원칙을 조직의 내부통제 체계에 내재화하고, 이를 실제로 작동하는 통제로 전환하는 방법을 제시한다.
접근 권한과 최소 권한 원칙, 인간의 감독과 개입, 지속적인 모니터링 등을 통해 AI의 권한과 행위, 그 결과를 통제하고 추적할 수 있는 체계를 설명한다. 그리고 AI의 행동과 의사결정 과정에 대한 추적 가능성, 책임 추적성, 감사 가능성을 확보하고, AI가 허용된 위험 수준을 넘어설 경우 권한이나 행위를 제한·변경·중단할 수 있는 통제 방안을 살펴본다.
AI 시대, 이 책이 던지는 핵심 질문은 “AI가 얼마나 똑똑한가?”가 아니라 “우리가 AI를 어떻게 통제할 것인가?”이다. AI를 누가 설계하고 운영하는지, 누가 감독하고 그 결과에 책임지는지, 그리고 무엇보다 AI에 대한 통제가 실제로 작동했음을 어떻게 입증할 것인지가 중요해지고 있다.
『AI를 어떻게 통제할 것인가』는 이러한 문제를 AI 기술 자체가 아닌 기업 거버넌스와 내부통제의 관점에서 바라보며, AI 시대에 조직이 갖춰야 할 새로운 통제 체계의 방향을 제시한다.
저자 소개
한양대학교를 졸업한 후 성균관대학교에서 석사 학위와 법학전문대학원 법학박사 학위를 취득하였다. 현재 사단법인 한국감사협회 이사 및 감사위원으로 활동 중이며, 한국CIA위원회 부회장을 맡고 있다. 코스닥 상장기업에서 감사책임자(CAE), 감사, 부사장(CFO), 대표이사 등 주요 경영직을 역임하였으며, M&A, 기업공개(IPO)와 역인수합병(RTO) 분야에서 다수의 컨설팅 프로젝트를 수행했다. 국제공인내부감사사(CIA), 경영지도사(중소벤처기업부), 컴플라이언스경영전문가(CCP, 공정경쟁연합회 민간자격) 등 다양한 전문 자격을 보유하고 있다. 그동안 『기업 내부감사』, 『디지털 내부감사』를 펴냈다.
책 속에서
AI로 인한 사회적 피해가 발생하는 경우, 전통적 책임법 체계 하에서는 AI의 자율성?불투명성?비선형성 등 기술적 특성으로 인해 책임 주체의 특정과 법적 책임귀속이 곤란해지는 문제가 발생한다. 하지만 이러한 기술적 한계가 곧바로 법적 책임 공백(Accountability gap)을 정당화하는 근거가 되어서는 안 된다.
4페이지
AI 시대의 도래는 단순한 기술혁신을 넘어 사회?경제 구조와 법질서의 운영 방식 자체를 변화시키는 구조적 전환을 의미한다. 특히 생성형 AI와 자율형 AI 시스템의 발전으로 AI는 정보 처리와 업무 자동화를 지원하는 보조적 도구를 넘어 인간의 의사결정과 조직의 운영 과정에 직접 관여하는 핵심 인프라로 자리 잡고 있다.
22페이지
AI 거버넌스의 실효성을 확보하기 위해서는 먼저 AI 시스템이 어떠한 구조로 작동하고, 위험이 어느 지점에서 어떠한 경로를 통해 발생하는지를 이해할 필요가 있다.
41페이지
AI의 내재적 리스크는 학습 데이터 리스크, AI 모델?시스템 프로세스의 내재적?기술적 리스크, AI 모델?시스템의 이용자 리스크, AI의 사회적 리스크 및 파생적 리스크로 구분할 수 있다.
57페이지
최신 RAG 기술은 단순한 정보검색 기법을 넘어 검색 결과의 검증, 추론 및 자율적 의사결정을 포함하는 AI 운영 체계로 발전하고 있다. 이에 따라 AI 거버넌스 역시 모델 자체의 관리에 머무르지 않고, 검색 과정, 외부 데이터의 활용, 추론 과정...
68페이지
플랫폼을 단순한 중립적 매개자로 보는 관점은 이제 재검토가 필요하다. 정보의 흐름과 의사결정 구조를 사실상 설계?통제하는 과정에서 그 영향력은 국가보다 플랫폼이 더 강한 ‘주권적 지위(규제적 지위)’를 행사하는 상황이 발생하고 있다.
104페이지
AI는 내부통제를 대체하는 기술이 아니라 내부통제의 새로운 적용 대상이자 관리 대상이다. AI 거버넌스 역시 기술 중심의 모델 거버넌스에 머물러서는 안 되며, 설계 단계의 통제와 운영 단계의 통제를 포괄하는 내부통제 중심 AI 거버넌스를 구축할 필요가 있다.
131페이지
AI 거버넌스의 본질은 누가 AI를 통제할 수 있는지(Authority), 무엇을 입증할 수 있는지(Defense), 어디에서 AI가 활용되고 있는지를 파악할 수 있는지(Visibility), 그리고 사고 발생 시 누가 책임지고 대응하는지(Response)를 명확히 규정하는 내부통제 체계를 구축하는 데 있다.
152페이지
국제 기준은 대부분 AI 시스템의 위험 관리 원칙과 관리 체계를 제시하는 데 초점을 두고 있어, 생성형 AI와 AI 에이전트 환경에서 발생하는 자율적 의사결정과 행위를 통제하기 위한 내부통제 메커니즘은 충분히 구체화하지 못한 한계가 있다.
206페이지
피지컬 AI는 외부 환경을 스스로 인식하고 상황을 분석하여 자율적으로 의사결정을 수행한 후 이를 물리적 행위로 구현한다는 점에서 기존의 단순한 도구나 기계와 구별된다. 따라서 피지컬 AI의 경우에는 행위의 주체를 누구로 볼 것인지, 법적 지위를 어떻게 평가할 것인지, 그리고 AI가 수행한 행위를 법적으로...
260페이지
AI는 자연인인 피용자와 달리 독자적인 의사결정 기능을 수행하며 전통적인 지휘?감독관계가 존재하지 않는다는 점에서 민법 제756조를 그대로 적용하기에는 한계가 있다. 특히 고도화된 AI 시스템은 사용자의 직접적인 개입 없이도 예측?판단?행위를 수행할 수 있어 전통적인 사용자 책임 법리만으로는 책임귀속 구조를 충분히 설명하기 어렵다.
307페이지
AI 거버넌스의 핵심 질문은 “AI가 위험한가”가 아니라 “조직이 어떠한 AI를 어디에서, 누구의 책임 아래 운영하고 있는가”에 있다. 이러한 관점에서 AI 자산 목록은 단순한 관리 목록이 아니라 위험 평가, 내부통제, 감사 및 책임귀속...
360페이지
AI 공정성 문제는 기술만으로 해결될 수 없다. 공정성 확보를 위해서는 데이터 품질 관리, 알고리즘 검증, 결과 모니터링, 인간 감독 체계 구축 등이 통합적으로 운영되어야 한다. 특히 생성형 AI 및 AI 에이전트 환경에서는...
400페이지
딥러닝 기반 생성형 AI는 고도의 비선형적 의사결정 구조를 가지므로 특정 결과가 도출되는 과정에서 모델 내부에서 어떤 판단 경로가 선택되었는지를 외부의 인간 감사자가 사후적?실질적으로 파악...
461페이지
생성형 AI 환경에서는 피드백 루프의 왜곡이 곧 시스템 리스크의 증폭으로 이어질 수 있다는 점에서 예방적 통제의 중요성이 강조된다. 예를 들어 알고리즘 편향, 허위정보 생성, 유해 콘텐츠 추천, 극단화 현상...
529페이지
안전한 AI 모델(Safe AI model)이 반드시 안전한 AI 시스템을 의미하지는 않으며, 궁극적으로 AI거버넌스의 목적은 AI의 의도를 해석하는 것이 아니라 실제 운영 환경에서 AI 시스템과 AI 에이전트의 행위를 효과적으로 통제하고 책임성을 확보하는 데 있다.
570페이지
목차
프롤로그 - 4
제1부 AI와 AI 거버넌스
제1장 AI 시대의 구조적 전환과 법적 과제
AI 시대의 도래와 구조적 변화 - 22
AI 기술 확산과 사회·경제 구조의 변화 | 일상화된 AI와 의사결정 구조의 변화 | 생성형 AI 및 자율형 시스템의 산업적 확산 | AI가 인간의 판단과 사회적 관계에 미치는 영향 | AI 기술 발전과 새로운 규범 질서의 등장
AI 통제 가능성의 한계와 거버넌스의 필요성 - 30
AI 통제 가능성의 문제 제기 | 통제 가능성의 구조적 원인 | 다중 AI 및 자율형 AI 환경에서의 리스크 확대 | AI의 비선형성과 예측 가능성의 한계 | 결과 책임 중심 규율 체계의 한계 | AI 거버넌스의 필요성과 규범적 지향
제2장 AI 시스템 구조와 AI 거버넌스 책임의 기초
AI 시스템 및 알고리즘 구조의 이해 - 41
AI 및 알고리즘의 개념과 정의 | 자동 시스템 기술과 자율 시스템 기술의 구분 | AI의 유형과 기술적 특성 | 능력-권한 분리 원칙 | 생성형 AI와 자율형 AI의 구조적 특성
AI 리스크의 구조와 통제 한계 - 55
AI 리스크의 개념과 유형 | 데이터·모델·운영 단계별 리스크 구조 | AI의 구조적 특성과 거버넌스 리스크
자율형 AI 시스템과 전통적 책임 체계의 한계 - 91
자율형 AI와 통제 구조의 약화 | 본인-대리인 구조의 약화와 책임귀속 불명확성 | 책임귀속 불명확성의 확대와 전통적 책임 체계의 한계
제3장 AI 거버넌스 필요성과 이론적·법적 근거
AI 거버넌스의 필요성 - 102
기술 권력 시대의 새로운 규범 설계 요구 | AI 거버넌스와 통제 가능성 | 자율형 AI 환경에서 AI 거버넌스와 AI 감사의 기능적 재정립 | 통제 가능성과 감사 가능성 확보의 필요성 | 내부통제 기반 AI 거버넌스 구조의 필요성
AI 거버넌스의 이론적 근거 - 132
AI 거버넌스의 규범적 정당성과 사회계약론의 함의 | AI 거버넌스에 대한 사회계약론의 한계 | 책임귀속 구조의 불완전성과 통제 가능성의 문제 | 내부통제 기반 AI 거버넌스의 구현
AI 거버넌스의 법적 근거 - 157
헌법적 근거: 기본권 보호와 민주적 정당성 | 행정법적 근거: 투명성·책임성 원리와 감독 의무 | 국제 규범과 비교법적 규율 동향 | EU AI Act의 규범적 구조와 함의 | 리스크 기반 규율과 내부통제 기반 AI 거버넌스
제2부 AI 시대 의사결정 구조와 책임귀속 체계
제1장 AI 거버넌스에 대한 법적 통제의 유형과 구조
책임귀속 중심의 규범 구조 - 188
지원법과 규제법 | 사전 규제와 사후 책임 | 예방적 통제와 탐지적 통제 | 적응적 거버넌스와 지속적 감독 | 법적 책임 원칙과 AI 거버넌스
AI 거버넌스의 입법 동향과 제도 설계 - 193
유럽연합의 AI 규제 체계 | EU AI Act의 고위험 시스템과 인간 감독 의무 | AI 감독 체계와 규제 집행 구조
EU AI Act와 한국 AI 기본법의 규범 구조 비교 - 198
EU AI Act와 한국 AI 기본법의 비교 | 생성형 AI에 대한 규율 공백과 향후 과제
EU 디지털 규제 체계와 AI 규제의 구조적 연계 - 200
디지털 서비스법과 알고리즘 책임성의 제도화 | 디지털 시장법과 AI 경쟁 질서의 재구성 | 디지털 거버넌스법과 데이터 기반 AI의 제도적 기반 | AI Act와 EU 디지털 규제 체계의 구조적 결합 | EU AI 책임지침과 제조물 책임지침의 책임 구조 | OECD AI 원칙과 글로벌 AI 거버넌스 기준
제2장 주요 각국의 AI 거버넌스 구조
미국의 AI 리스크 관리 프레임워크와 AI 거버넌스 구조 - 207
미국 AI 거버넌스의 기본 방향 | NIST AI 리스크 관리 프레임워크(AI RMF) | AI 권리장전과 인간 중심 원칙 | 바이든 행정부의 AI 정책 | 트럼프 행정부의 AI 정책 방향 | 정책적 시사점
EU의 AI 규제 및 감독 체계 - 212
EU AI Act의 규범 구조 | 고위험 AI 규율과 적합성 평가 | GPAI 및 생성형 AI 규율 체계 | 감독기관 및 집행 체계
중국·일본·한국의 AI 거버넌스 비교 - 215
중국의 국가주도형 AI 거버넌스 | 일본의 자율 규제 중심 AI 거버넌스 | 한국의 혼합형 AI 거버넌스 | 비교법적 시사점과 거버넌스 구조의 전환
제3부 AI 자율성과 법적 책임 구조
제1장 AI 자율성과 법적 주체성 논의의 한계
AI 자율성의 의미와 한계 - 220
AI 자율성과 책임귀속 문제 | AI 법적 주체성 논의의 한계 | AI 자율성에 대한 법적 평가
AI의 자율성과 비인간 대리인 이론의 전개 - 224
전통적 대리 법리의 한계와 AI 에이전트 | AI 에이전트에 대한 대리 법리의 적용 가능성과 한계 | 기능적 대리인으로서의 AI의 법적 의미와 한계 | 비인간 행위자 개념의 도입과 AI 거버넌스의 함의
제2장 AI의 법적 지위와 책임귀속 구조
AI의 법적 지위와 책임귀속 구조 - 238
법적 주체성과 법적 지위의 구별 | AI 행위의 법적 귀속과 책임 배분 | 대리 법리와 AI 적용의 한계 | AI 거버넌스와 책임귀속 구조의 재구성
AI 자율성의 등장과 전통적 인격 개념의 재구성 - 251
AI 자율성의 개념과 특징 | 자율적 의사결정과 책임귀속 문제 | 기존 책임 체계의 한계 | 통제 가능성의 중요성 | 전자인격 논의와 그 한계
AI와 형사 책임귀속 구조의 재편 - 255
전통적 형사 책임 구조와 AI 책임 문제의 발생 | AI의 형사 책임 주체성 논의 | 책임능력 재구성과 거버넌스 책임 | 피지컬 AI의 자율성과 법적 귀속의 구조적 문제 | AI에 대한 법적 행위능력 부여 가능성 | AI 책임 구조와 거버넌스 책임의 전환
제3장 AI 법인격과 책임귀속 구조
AI 법인격 논의의 이론적 전제 - 265
약한 AI 단계에서의 전통적 책임귀속 구조 | 강한 AI 개념과 법인격 논의의 등장 | 현 단계 AI의 자율성과 법적 한계 | AI 의사결정의 활용 확대와 책임 공백 문제 | AI 책임 공백 보완을 위한 거버넌스 체계
AI 법인격 논의의 한계와 책임 구조의 재구성 - 269
자율형 AI 시스템의 법적 지위와 행위능력 | 법인 이론과 AI 법인격 논의
AI 거버넌스와 책임귀속의 재구성 - 271
자율형 AI 환경에서 책임귀속 구조의 변화 | 기술 권력의 구조적 특성과 책임귀속의 곤란성 | 설명 가능성의 한계와 AI 시스템의 불투명성 | AI 법인격 논의의 한계와 거버넌스 책임의 전환 | 통제 가능성과 감사 가능성의 재구성 | 내부통제 기반 AI 거버넌스의 필요성
향후 AI 거버넌스의 과제와 다층적 통제 구조 - 282
자율형 AI 시대의 가치 전환: ';효율성';에서 ';통제 가능성';으로 | AI 거버넌스 전제로서 내부통제: AI는 내부통제를 대체하지 않는다 | AI 에이전트 시대와 행위 중심 거버넌스 | 다층적 AI 거버넌스 체계의 구축
제4부 AI 책임귀속 구조와 거버넌스 책임 이론
제1장 AI의 책임귀속 구조
AI 시스템과 책임귀속 구조의 기초 - 290
새로운 책임귀속 법리의 필요성 | AI의 권리 주체성 부정과 법적 성격 | AI 자율성과 책임귀속의 재구성 I AI 거버넌스의 구조와 책임귀속 체계 | AI 시스템에 의한 손해 발생 구조와 통제실패 | AI 관련 손해와 AI의 과실 판단 기준
전통적 과실 책임주의의 한계 - 301
AI 환경에서 과실 책임 구조의 재검토 | 예측 불가능성과 인과관계 규명의 한계 | AI 자율성과 책임귀속 구조의 변화 | AI 의사결정과 사용자 책임 | 과실 책임에서 거버넌스 책임으로의 전환
과실 책임에 기한 법적 구성과 한계 - 304
감독자 책임의 적용 가능성 | AI의 행위에 대한 사용자 책임의 적용 가능성 | 사용자 책임 법리의 확장과 AI 의사결정의 행위 귀속 구조 | 공작물 점유자 책임의 적용 가능성 | 동물 점유자 책임 법리와의 비교 가능성 | 과실 책임 체계의 한계와 AI 거버넌스 책임 구조의 필요성
무과실 책임에 기한 법적 구성 - 320
공작물 소유자·점유자 책임의 적용 가능성 | 제조물 책임의 적용 가능성 | 자동차운행자 책임 | 무과실 책임 체계의 한계와 시사점
제2장 AI의 책임 모델과 거버넌스 책임 이론
AI 시스템의 기술적·사회적 특성 - 334
AI 시스템의 자율성 확대와 인간의 통제 가능성의 약화 | 생성형 AI의 확률적 비결정성과 예측가능성의 한계 | AI 시스템의 설계·운영 구조와 책임귀속 체계의 변화 | 트리스탄 해리스의 설계 책임론과 구조적 책임의 확장
AI 책임 구조의 재구성과 새로운 책임 모델 - 338
전통적 책임법 체계의 한계와 논의 배경 | 위험 책임주의(Strict Liability, Gefahrdung-shaftung) | 편익 책임주의(Benefit Liability) | 실정법상 책임 체계의 한계 | 내부통제 기반 AI 거버넌스의 운영 원리 | AI 리스크와 책임 원리의 차등 적용
AI 시스템의 공정성과 통제 가능성의 한계 - 398
AI 공정성의 법적 의미와 한계 | 편향 발생 구조와 공정성 침해 위험 | 공정성의 상대성과 구조적 한계 | 공정성의 한계와 인간 판단의 역할 | 공정성 확보를 위한 거버넌스 과제
AI 시스템의 기술적 통제와 내부통제 메커니즘 - 401
기술적 통제의 의의 | 설명 가능성과 감사 가능성 | 로깅·모니터링·추적 가능성 | 인간 감독과 최종 개입권 | AI 에이전트 시대의 운영 중심 통제
내부통제 기반 AI 거버넌스와 감독 체계의 구축 - 406
기술적 통제의 한계와 내부통제의 필요성 | AI 거버넌스와 3선 모델의 적용 | 내부통제와 내부감사의 역할 확대 | 운영 중심 AI 거버넌스와 지속적 감독 | 알고리즘 감사와 책임성 확보
제5부 AI 감사와 AI 알고리즘 감사
제1장 AI 감사제도의 구조
AI 감사의 구조적 필요성과 감사 패러다임의 기능 전환 - 412
AI 권력의 확산과 감사의 필요성 | 자율형 AI 환경에서 책임귀속 구조의 변화 | 감사 패러다임 전환과 알고리즘 감사 체계 확립
알고리즘 감사의 단계 및 범위 - 426
감사계획 및 리스크 식별 단계 | 데이터·모델 구조 및 학습 체계 분석 단계 | 테스트·설명 가능성 및 영향평가 단계 | 내부통제와 관리 체계 적정성 점검 단계 | 보고 및 개선 권고 단계 | 사후 모니터링과 지속적 감시 체제 구축
알고리즘 감사 프레임워크의 구성 - 433
AI 데이터 거버넌스와 입력 통제 체계 | 모델 설계 및 검증에 관한 통제 체계 | 운영 및 모니터링 절차의 확립 여부 | 거버넌스 체계와 책임 구조의 설계 | 윤리·규제 준수 평가 및 외부 연계 체계 | 사고 대응 체계와 위기관리 체계 | 공급망 및 외부 벤더 등 제3자 리스크 평가 | 조직 문화와 AI 통제환경 | 알고리즘 감사 프레임워크의 보완적 구성 요소
알고리즘의 불투명성과 감사 가능성의 한계 - 444
알고리즘 블랙박스 개념과 구조적 특성 | 감사인의 전문성 및 독립성 부족과 이해상충 문제 | 알고리즘 감사의 규범화와 제도화의 한계 | 데이터 편향과 알고리즘 편향의 구조적 존재 1 학습데이터 리스크와 감사 리스크의 구조적 전환 | 감사 표준의 다원화와 인증 체계의 한계 | 알고리즘 감사의 다층적 감독 구조와 책임귀속 문제
AI 알고리즘 감사의 고유 리스크로서 구조적 리스크 - 453
알고리즘의 불투명성과 고유 리스크의 구조적 특성 | 알고리즘 감사의 형식적 적합성과 실질적 무력화 문제 | 구조적 리스크 발생과 책임귀속의 한계
제2장 AI 환경의 통제 리스크와 감사의 한계
AI 환경에서 통제 리스크의 구조적 변화 - 469
설명 가능성과 감사 가능성 확보를 위한 내부통제의 한계 | 책임 배분 구조의 불명확성과 통제 리스크의 확대 | 데이터 접근권 및 검증권에 대한 통제의 한계 | 자율형 AI 환경에서 인간 통제 가능성의 약화 | 지속적 모니터링과 동태적 통제 체계의 필요성 | 모델 드리프트와 운영 단계 통제 리스크의 확대
AI 감사의 구조적 한계와 적발 리스크 - 476
적발 리스크의 의의와 AI 감사 환경의 특수성 | 설명 가능성 부족으로 인한 감사증거 수집의 한계 | 책임귀속의 불명확성과 적발 기준의 불완전성 | AI 감사 리스크의 상호작용과 구조적 증폭 효과
AI 알고리즘 감사의 구조적 한계와 거버넌스 과제 - 481
기술적 투명성과 제도적 한계 간의 충돌: 책임귀속 공백 문제 | 데이터 지배력 집중에 따른 구조적 리스크 | 정치·사회적 편향과 알고리즘 거버넌스 리스크 | 감사 범위의 불명확성과 책임전가 리스크 | 감사 기준의 불명확성과 규제 정합성 문제 | AI 의사결정의 왜곡 가능성과 윤리통제의 한계 | AI 알고리즘 감사의 구조적 한계와 다층적 거버넌스 체계의 필요성
제3장 AI 감사의 제도적·정책적 개선 방향과 한계
AI 알고리즘 감사의 규범적 프레임워크 - 492
리스크 기반 규율과 권리보호 중심 원칙 I 설명 가능성과 감사 가능성 중심의 거버넌스 구조 | 지속적 모니터링과 동태적 감사 메커니즘 | 내부통제와 거버넌스 책임의 연계: COSO 내부통제 기반 AI 거버넌스 | AI 알고리즘 감사의 구조적 한계
AI 감사의 제도적·정책적 개선방향 - 504
법적·제도적 기반 정비 | 기술적 감사 도구 및 감사 가능성 체계 구축 | 감사인 역량 및 전문성 강화 | 독립적 감사기구 도입 논의와 그 한계 | AI 영향평가제도의 강화 및 연계
알고리즘 감사에 대한 주요국의 규제와 입법 동향 - 515
미국 | 유럽연합(EU) | 알고리즘 감사에 대한 비교법적 함의
제4장 AI 시스템에 대한 기술적 감시 조치와 통제 메커니즘
AI 시스템의 예방적 내부통제와 지속적 모니터링 시스템 - 524
훈련 데이터 및 알고리즘의 관리·통제 | 피드백 루프의 설계 및 운영 통제 | 지속적인 모니터링 시스템과 런타임 통제 | 모델 변경 관리와 리스크 통제
내부통제와 AI 감사 체계 - 535
설명 가능성·투명성 및 추적 가능성 | AI 안전성·보안성 및 신뢰성 확보 | 감사 가능성과 내부감사 체계 | 국내외 규제 체계와 거버넌스 책임
AI 시스템의 윤리적·사회적 거버넌스와 인간 감독 - 547
윤리 원칙 기반 거버넌스 체계의 구조화 | 인간 중심 통제(Human-in/on-the-Loop)와 인간 감독 체계 | 책임 추적성과 책임귀속 구조 | 알고리즘 영향평가와 사전적 리스크 통제
AI 시스템의 긴급 통제와 위기 거버넌스 - 559
킬 스위치의 법적·기술적 의의 | AI 시스템 긴급 중단 조치의 필요성과 한계 | 위험 대응 및 사고 대응 체계 | 초연결 AI 환경에서의 위기 거버넌스 책임
에필로그 - 569
참고문헌 - 598
찾아보기 - 607
배송 시 유의사항
- 반디앤루니스에서 구매하신 도서는 물류 대행 위탁업체 웅진 북센을 통해 배송됩니다.
(배송 포장에 "웅진 북센"으로 표기될 수 있습니다.)
- 구매한 상품의 품질과 배송 관련 문의는 반디앤루니스로 문의 바랍니다.
- 천재지변 및 택배사의 사정에 따라 배송이 지연될 수 있습니다.
- 결제(입금) 완료 후 출판사 및 유통사의 사정으로 품절 또는 절판 되어 상품 구입이 어려울 수 있습니다. (별도 안내 예정)
- 도서산간지역의 경우 추가 배송비가 발생될 수 있습니다.
반품/교환
상품 설명에 반품/ 교환 관련한 안내가 있는 경우 그 내용을 우선으로 합니다. (업체 사정에 따라 달라질 수 있습니다)
반품/교환
-
반품/교환 반품/교환 방법 홈 > 고객센터 > 자주찾는질문 “반품/교환/환불” 안내 참고 또는 1:1상담게시판 반품/교환 가능 기간 반품,교환은 배송완료 후 7일 이내, 상품의 결함 및 계약내용과 다를 경우 문제발견 후 30일 이내에 신청가능 반품/교환 비용 변심 혹은 구매착오의 경우에만 반송료 고객 부담(별도 지정 택배사 없음) 반품/교환 불가 사유 - 소비자의 책임 사유로 상품 등이 손실 또는 훼손된 경우
- 소비자의 사용, 포장 개봉에 의해 상품 등의 가치가 현저히 감소한 경우
- 복제가 가능한 상품 등의 포장을 훼손한 경우 : 예)만화책, 잡지, 화보집 등
- 시간의 경과에 의해 재판매가 곤란한 정도로 가치가 현저히 감소한 경우
- 전자상거래등에서의 소비자보호에 관한 법률이 정하는 소비자 청약철회 제한 내용에 해당되는 경우
- 해외주문 상품(해외 원서)의 경우(파본/훼손/오발송 상품을 제외)
소비자 피해보상
환불지연에 따른 배상- 상품의 불량에 의한 반품, 교환, A/S, 환불, 품질보증 및 피해보상 등에 관한 사항은
소비자 분쟁해결 기준(공정거래위원회고시)에 준하여 처리됨 - 대금 환불 및 환불지연에 따른 배상금 지급 조건, 절차 등은 전자상거래 등에서의
소비자 보호에 관한 법률에 따라 처리함
반품/교환 주소 경기도 파주시 문발로 77, 웅진북센(반디앤루니스)
